Betrug im UnternehmenRatgeber
Betrugsprävention für Onlineshops: Bestellungen, Zahlungen und Konten absichern
Onlinehändler schützen sich vor Betrug, indem sie bei Kartenzahlungen die starke Kundenauthentifizierung nutzen, auffällige Bestellungen vor dem Versand prüfen und Kundenkonten mit Zwei-Faktor-Anmeldung absichern. Wer die starke Kundenauthentifizierung nicht akzeptiert, haftet nach § 675v BGB unter Umständen selbst für den Schaden. Nach Erwägungsgrund 47 der DSGVO kann die Verarbeitung für die Betrugsverhinderung im unbedingt erforderlichen Umfang ein berechtigtes Interesse sein, solange die Interessen der Betroffenen nicht überwiegen.

Ein Onlineshop verschickt Ware an Menschen, die er nie gesehen hat, und bekommt das Geld oft erst später oder über einen Zahlungsdienst. Betrüger nutzen genau diesen Abstand: Sie bestellen unter fremdem Namen, zahlen mit gestohlenen Kartendaten oder übernehmen das Kundenkonto eines anderen.Zwei Sonderfälle haben eigene Seiten: Fake-Bestellungen im Onlineshop und Chargeback-Betrug.
Typische Betrugsrisiken im Onlinehandel
Beim Bestellbetrug ordern Täter nach Angaben der Polizei unter fremdem Namen Waren im Wert von mehreren tausend Euro auf Rechnung, häufig teure Markenartikel [5]. Als Lieferadresse geben sie eine Adresse an, unter der sie nicht gemeldet sind; manchmal nutzen sie die Abwesenheit der echten Bewohner oder kleben einen fremden Namen an einen leeren Briefkasten [5]. Der Zusteller gibt das Paket dann oft beim Nachbarn ab, wo die Betrüger es mit einem Vorwand abholen [5]. Die Rechnung bleibt offen, und der Shop fordert das Geld von einer Person, die nie bestellt hat. Die Polizei weist darauf hin, dass im Zweifel sogar der Nachbar als letzter bekannter Empfänger zahlen muss, und rät ihm, sich bei der Abholung Ausweis und Zustellbenachrichtigung zeigen zu lassen, die Daten zu notieren und den Paketaufkleber zu fotografieren [5]. Solche Angaben können dem Shop später helfen, den Weg der Ware nachzuvollziehen.
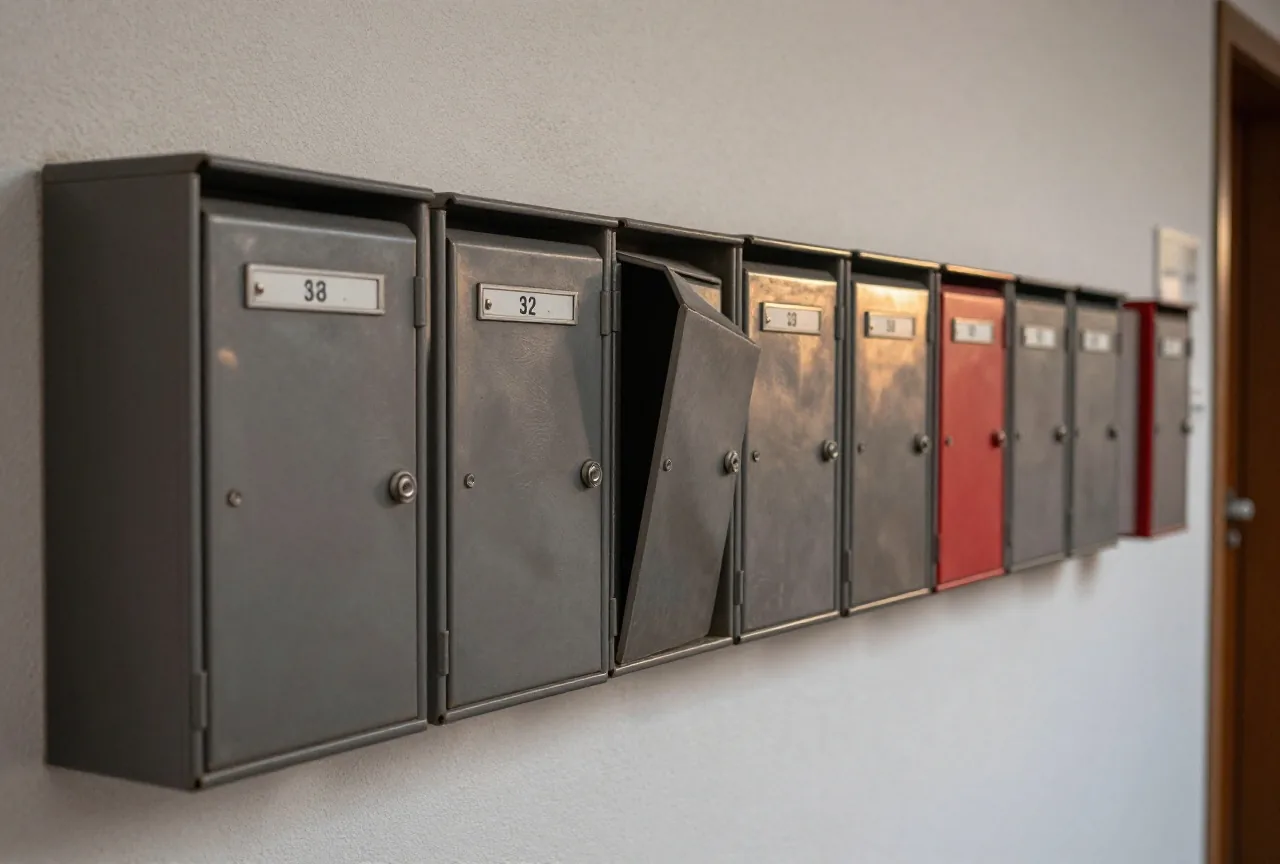
Eine Variante ist der Dreiecksbetrug. Ein Betrüger bestellt mit den Daten eines anderen Menschen in einem Onlineshop auf Rechnung und lässt die Ware an diesen schicken; später fordert der Shop die Zahlung vom Empfänger [6]. Die Polizei rät Käufern, sich sofort an den Händler zu wenden, wenn Rechnungssteller und Absender eines Pakets nicht übereinstimmen [6]. Außerdem warnt die Polizei Käufer, misstrauisch zu sein, wenn sie von einem Onlineshop Neuware erhalten, die sie eigentlich bei einer Privatperson gekauft haben [6]. Hinter einer gewöhnlich aussehenden Bestellung kann also ein Käufer stehen, der selbst getäuscht wurde. Shops sollten deshalb mit Anfragen zu nicht zuordenbaren Paketen rechnen und sie ernst nehmen.
Bei Kartenzahlungen steigen die Schäden. Nach dem gemeinsamen Bericht von Europäischer Bankenaufsicht (EBA) und Europäischer Zentralbank lag der Betrugsschaden im Zahlungsverkehr im Europäischen Wirtschaftsraum 2024 bei 4,2 Milliarden Euro, nach 3,5 Milliarden Euro im Jahr 2023 [4]. Allein bei Karten aus EU und EWR waren es 2024 rund 1,33 Milliarden Euro, 29 Prozent mehr als im Vorjahr [4].
Starke Kundenauthentifizierung nutzen
Zahlungsdienstleister müssen bei elektronischen Zahlungen grundsätzlich eine starke Kundenauthentifizierung verlangen [1]. Das ist eine Prüfung mit mindestens zwei voneinander unabhängigen Elementen aus den Kategorien Wissen, Besitz und Inhärenz, also etwa ein Passwort, ein Smartphone und ein Fingerabdruck [2]. Dasselbe gilt, wenn der Zahler online auf sein Zahlungskonto zugreift oder über einen Fernzugang etwas tut, das ein Betrugsrisiko birgt [1]. Die Pflicht trifft den Zahlungsdienstleister, nicht den Shop direkt [1]. Für den Händler ist sie trotzdem wichtig, aus zwei Gründen.
Erstens wirkt sie. Laut EBA und EZB waren Zahlungen mit starker Kundenauthentifizierung im Zeitraum 2022 bis 2024 grundsätzlich weniger betrugsanfällig, vor allem bei Kartenzahlungen; lag der Zahlungsempfänger außerhalb des EWR, wo die Prüfung oft nicht genutzt wird, war der Kartenbetrug 17-mal höher [4]. Zweitens hat sie Folgen für die Haftung. Akzeptiert der Zahlungsempfänger oder sein Zahlungsdienstleister die starke Kundenauthentifizierung nicht, muss der Karteninhaber seiner Bank keinen Schadensersatz leisten, außer er hat selbst betrügerisch gehandelt [3]. Dasselbe gilt, wenn schon seine eigene Bank keine starke Kundenauthentifizierung verlangt hat [3]. Wer die Authentifizierung nicht akzeptiert hat, muss dem Zahlungsdienstleister des Zahlers den daraus entstehenden Schaden ersetzen [3].
EBA und EZB weisen auch auf eine Grenze hin: Immer häufiger manipulieren Betrüger echte Nutzer so, dass diese betrügerische Zahlungen selbst bestätigen [4]. Gegen diese Form hilft die Authentifizierung nicht, weil der richtige Mensch freigibt.
Auffällige Bestellungen vor dem Versand prüfen
Die Muster aus dem Bestellbetrug lassen sich in Prüfregeln übersetzen [5]. Die folgende Liste ist eine eigene Zusammenstellung der Redaktion; sie beschreibt Anlässe für einen zweiten Blick, keinen Beweis:
- Erstbestellung mit hohem Warenwert auf Rechnung, besonders bei begehrten Markenartikeln
- Rechnungs- und Lieferadresse weichen voneinander ab, oder die Lieferadresse wechselt kurz vor dem Versand
- mehrere Bestellungen mit unterschiedlichen Namen an dieselbe Adresse oder mit derselben Karte
- viele fehlgeschlagene Zahlungsversuche kurz hintereinander
- gewünschter Expressversand bei einer Erstbestellung mit hohem Wert
- E-Mail-Adresse und Name passen nicht zueinander, oder die Telefonnummer ist nicht erreichbar
Bei einem Treffer muss die Bestellung nicht abgelehnt werden. Oft genügt es, für diese Bestellung eine andere Zahlungsart anzubieten, Rückfrage zu halten oder nur an die Rechnungsadresse zu liefern. Wichtig ist, dass jede Entscheidung dokumentiert wird: Bestelldaten, Prüfergebnis, Versandnachweis. Diese Unterlagen braucht ein Shop später auch, wenn ein Kunde eine Kartenzahlung zurückbuchen lässt.
Automatische Betrugsprüfung und Datenschutz
Viele Shopsysteme und Zahlungsdienste bieten automatische Risikoprüfungen an. Datenschutzrechtlich ist das möglich: Nach Erwägungsgrund 47 der DSGVO ist die Verarbeitung personenbezogener Daten im für die Verhinderung von Betrug unbedingt erforderlichen Umfang ein berechtigtes Interesse des Verantwortlichen [9]. Die Grenze zieht Art. 22 DSGVO: Betroffene haben das Recht, keiner ausschließlich automatisierten Entscheidung unterworfen zu werden, die ihnen gegenüber rechtliche Wirkung entfaltet oder sie ähnlich erheblich beeinträchtigt [10]. Wo eine solche Entscheidung ausnahmsweise erlaubt ist, muss der Verantwortliche angemessene Maßnahmen treffen, mindestens das Recht auf das Eingreifen einer Person [10].
Kundenkonten gegen Übernahme sichern
Ein übernommenes Kundenkonto ist für Betrüger wertvoll, weil dort Adressen, frühere Bestellungen und manchmal gespeicherte Zahlungsarten liegen. Ein Weg dorthin sind wiederverwendete Passwörter: Gelangt ein Passwort durch ein Datenleck oder Phishing nach außen, kann das laut BSI mehrere Konten betreffen, wenn es mehrfach genutzt wird [8]. Das BSI empfiehlt deshalb ein eigenes Passwort für jedes Benutzerkonto, die Zwei-Faktor-Authentisierung und, wo möglich, den Umstieg auf Passkeys [7, 8]. Als zweiten Nachweis neben dem Passwort nennt das BSI etwa einen Code auf einem anderen Gerät, einen Fingerabdruck oder einen USB-Token; die Zwei-Faktor-Authentisierung erhöht nach dem BSI die Sicherheit "um ein Vielfaches" [7]. Regelmäßige Pflichtwechsel des Passworts sind dagegen weniger wichtig: Nach dem BSI kommt es vor allem darauf an, dass ein Passwort stark und einzigartig ist [8].
Für einen Shop folgt daraus, Kunden eine zweite Anmeldestufe oder Passkeys anzubieten und bei sensiblen Änderungen wie einer neuen Lieferadresse oder einer neuen E-Mail-Adresse eine Bestätigung an die bisherige Adresse zu schicken. Ebenso wichtig ist der Schutz der eigenen Verwaltungszugänge: Wer das Shop-Backend übernimmt, kann Bankdaten, Preise und Kundendaten ändern. Welche Grundregeln für Updates, Sicherungen und Zugänge auf Websites gelten, beschreibt der Ratgeber Website-Sicherheit: Updates, Backups und Zugänge.
Das eigene Team einbeziehen
Betrüger versuchen auch, über den Kundenservice an Ware zu kommen, etwa mit einer telefonisch geänderten Lieferadresse oder einer angeblich nicht angekommenen Sendung. Wer im Service arbeitet, sollte die Prüfregeln des Shops kennen und wissen, dass er bei Druck eine Rückfrage stellen darf. Wie eine Schulung zu solchen Maschen aufgebaut sein kann, beschreibt Beschäftigte für Betrug sensibilisieren.
Wenn ein Betrug passiert ist
Bestellbetrug, Dreiecksbetrug und Zahlungen mit fremden Kartendaten können Betrug nach § 263 StGB sein; das Gesetz sieht Freiheitsstrafe bis zu fünf Jahren oder Geldstrafe vor, in besonders schweren Fällen mehr [11]. Die Polizei rät, auch dann Anzeige zu erstatten, wenn noch kein Schaden entstanden ist, und den Schriftverkehr dauerhaft zu sichern, etwa durch Bildschirmfotos oder Ausdrucke [12]. Für einen Shop gehören dazu Bestelldaten, Zahlungsinformationen, Versandnachweise und die Korrespondenz mit dem Kunden. Wie eine Anzeige funktioniert, beschreibt Betrug anzeigen.
Meldet sich eine Person, auf deren Namen bestellt wurde, ist sie häufig selbst Opfer eines Identitätsdiebstahls. Ihr eine Mahnung oder ein Inkassoschreiben zu schicken, bringt das Geld nicht zurück und belastet sie zusätzlich. Was Betroffene tun können, steht unter Identitätsdiebstahl: erkennen und richtig reagieren. Für den Shop ist die Meldung ein Hinweis, dass eine Prüfregel nicht gegriffen hat, und ein Anlass, sie anzupassen.
- Gesetz § 55 ZAG: Starke Kundenauthentifizierung. Bundesministerium der Justiz. Stand ohne Datum. abgerufen am 29.10.2026
- Gesetz § 1 ZAG: Begriffsbestimmungen (Abs. 24). Bundesministerium der Justiz. Stand ohne Datum. abgerufen am 29.10.2026
- Gesetz § 675v BGB: Haftung des Zahlers bei missbräuchlicher Nutzung eines Zahlungsinstruments. Bundesministerium der Justiz. Stand ohne Datum. abgerufen am 29.10.2026
- Behörde Joint EBA-ECB report on payment fraud: strong authentication remains effective but fraudsters are adapting. Europäische Zentralbank. Stand 15.12.2025. abgerufen am 29.10.2026
- Behörde Bestellbetrug: Vorsicht bei der Annahme von Paketen. Polizeiliche Kriminalprävention der Länder und des Bundes. Stand ohne Datum. abgerufen am 29.10.2026
- Behörde Online-Betrug: Dreiecksbetrug. Polizeiliche Kriminalprävention der Länder und des Bundes. Stand ohne Datum. abgerufen am 29.10.2026
- Behörde Online-Account schützen. Bundesamt für Sicherheit in der Informationstechnik. Stand ohne Datum. abgerufen am 29.10.2026
- Behörde Wirksamer Schutz von Benutzerkonten: Der Ändere-dein-Passwort-Tag braucht ein Update. Bundesamt für Sicherheit in der Informationstechnik. Stand 30.01.2026. abgerufen am 29.10.2026
- Gesetz Erwägungsgrund 47 DSGVO: Überwiegende berechtigte Interessen. Verordnung (EU) 2016/679, Wiedergabe auf dsgvo-gesetz.de. Stand ohne Datum. abgerufen am 29.10.2026
- Gesetz Art. 22 DSGVO: Automatisierte Entscheidungen im Einzelfall einschließlich Profiling. Verordnung (EU) 2016/679, Wiedergabe auf dsgvo-gesetz.de. Stand ohne Datum. abgerufen am 29.10.2026
- Gesetz § 263 StGB: Betrug. Bundesministerium der Justiz. Stand ohne Datum. abgerufen am 29.10.2026
- Behörde Geld bezahlt. Polizeiliche Kriminalprävention der Länder und des Bundes. Stand ohne Datum. abgerufen am 29.10.2026
Zuletzt geprüft am 30.10.2026, nächste Prüfung spätestens im Oktober 2027. Fehler entdeckt? Schreib uns.
Weitere Artikel
 UnternehmenInnentäterWie Beschäftigte ihr Unternehmen betrügen, welche Kontrollen helfen, was Hinweisgeberschutz und Datenschutz verlangen und …
 UnternehmenSpesen- und AbrechnungsbetrugErfundene Belege, private Kosten, doppelte Abrechnung: wie Spesenbetrug abläuft, welche Regeln für Reisekosten gelten und …
 UnternehmenVier-Augen-Prinzip im UnternehmenWas das Vier-Augen-Prinzip ist, wo es gegen CEO-Fraud, Rechnungsbetrug und Innentäter hilft, wie es im Banking umgesetzt …
 Häufige Fragen zu BetrugKurze Antworten zu Betrug: was du zuerst tust, Sperr-Notruf 116 116, Anzeige, wann die Bank zahlt, Phishing, Fake-Shops …